 CoNode
誰能查看與修改什麼,以及您如何得知
每個請求,無論來自網頁或 AI,都會依照使用者的角色與 AI 連線的限制進行檢查,並記錄處理結果。
每個請求都經過三道檢查
- 使用者的角色。在每個空間中為檢視者、編輯者或管理員。工作區擁有者與管理員可管理所有空間。
- AI 連線。使用者在連線時選擇的空間、操作與到期時間。
- 工作區 AI 政策。管理員為所有 AI 設定的限制,包括哪些操作需經人員核准。
只有三者都允許時,操作才會執行。只要有一項不允許,請求就會被拒絕,並連同原因一併記錄。
角色權限說明
| 檢視者 | 編輯者 | 空間管理員 | |
|---|---|---|---|
| 查閱紀錄 | ✓ | ✓ | ✓ |
| 新增、修改、調整數量 | ✕ | ✓ | ✓ |
| 建立表格與欄位(亦可用對話方式) | ✕ | ✕ | ✓ |
| 邀請成員加入空間 | ✕ | ✕ | ✓ |
| 建立與編輯文件 | ✕ | ✓ | ✓ |
| 發布文件範本 | ✕ | ✕ | ✓ |
| 重新命名或封存資料表 | ✕ | ✕ | ✓ |
| 留言與標記 | ✕ | ✓ | ✓ |
| 從垃圾桶還原 | ✕ | ✓ | ✓ |
| 設定資料表通知提醒 | ✕ | ✕ | ✓ |
| 審核空間中的 AI 請求 | ✕ | ✕ | ✓ |
檢視者可以閱讀留言;留言需要編輯權限。編輯者能否刪除紀錄依空間設定。
工作區擁有者與管理員可管理所有空間:包括建立或封存空間,並決定編輯者是否能刪除該空間內的記錄。
哪位 AI 變更了什麼,一目了然
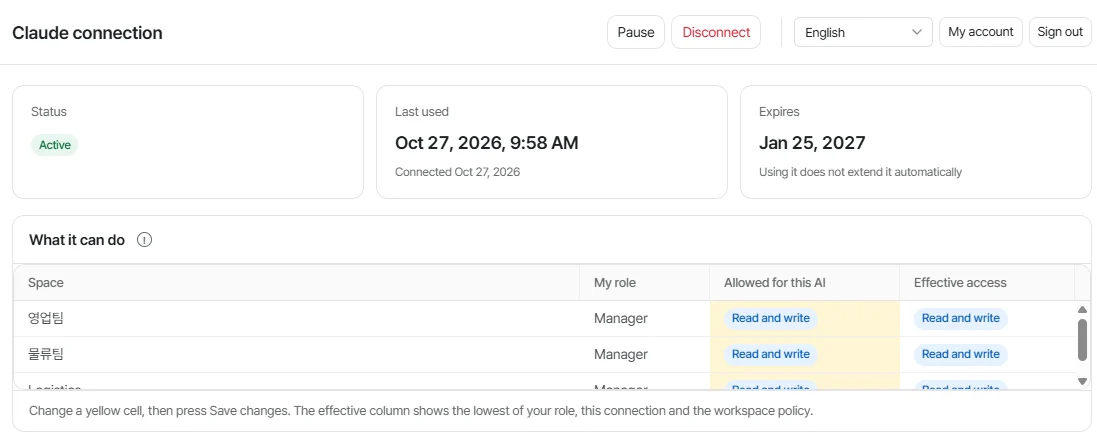
- AI 的權限絕不超過使用者本人
- 連線僅限於擁有者授權的空間與操作。檢視者的 AI 僅能讀取資料。
- 絕不默默覆寫任何內容
- 若兩人同時編輯同一筆紀錄,系統會提示後者先進行確認。每一次變更都會完整保留歷程記錄。
- 遭拒絕的操作也會完整記錄
- 當 AI 嘗試執行權限之外的操作時,CoNode 會予以阻擋並記錄原因。
- 重要操作需由人員核准
- 管理員可設定在 AI 刪除資料、大量新增列、建立文件或修改資料表前,必須先經過人員核准。
- 所有失誤皆可還原
- 可將任何紀錄還原至先前的版本,或從垃圾桶中復原。
所有操作都有紀錄
- 紀錄的每個版本都會保留修改者、修改時間,以及來自網頁還是哪個 AI 連線。
- 活動記錄會列出整個工作區的變更:紀錄、資料表與欄位、成員與邀請、AI 連線與 AI 政策、文件與範本。
- 被拒絕的請求會連同原因一併記錄,例如超出連線範圍或遭 AI 政策封鎖。
- 已封存的空間與資料表會從網頁及所有 AI 應用程式中消失,但其紀錄與歷程仍會保留。
您的資料
- 所有傳輸皆使用 HTTPS。資料的儲存位置與處理者列於隱私權政策中。
- CoNode 不會接收您與 AI 應用程式的對話,不販售資料、不刊登廣告,也不會使用您的內容訓練 AI 模型。
- 檔案只對能讀取其所屬資料表的人開放。提供給 AI 的連結 10 分鐘內有效。
- 標記通知郵件只會寄給能檢視該紀錄的人,因此標記絕不會讓無權檢視的人看到紀錄。
- 隨時可將任何資料表匯出為 Excel 或 CSV。若您要求刪除帳號或工作區,我們會在 30 天內完成刪除。
登入
- 使用公司電子郵件與密碼登入,或使用 Google 或 GitHub 登入。
- 密碼以 PBKDF2 進行雜湊處理,登入工作階段也僅以雜湊值儲存。工作階段連續 14 天未使用即會結束。
- AI 應用程式透過 OAuth 連線。應用程式取得的是僅供該連線使用的權杖,絕不會取得您的密碼;中斷連線後權杖即失效。