 CoNode
谁能查看和修改什么,以及您如何得知
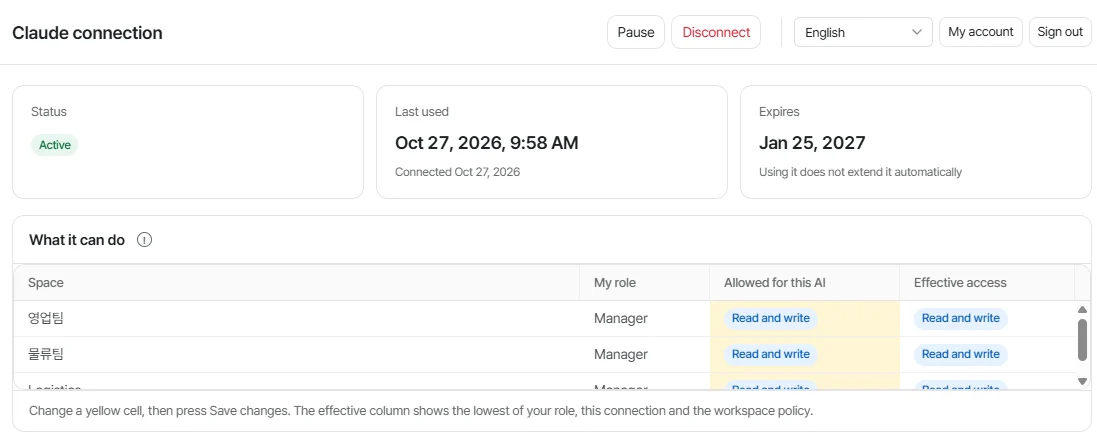
每个请求,无论来自网页端还是 AI,都会依据该成员的角色和 AI 连接的限制进行检查,并记录处理结果。
每个请求都经过三重检查
- 成员的角色。在每个空间中为查看者、编辑者或管理员。工作区所有者和管理员管理所有空间。
- AI 连接。成员在连接时选择的空间、操作和到期时间。
- 工作区 AI 策略。管理员为所有 AI 设定的限制,包括哪些操作需要人工审批。
只有三者都允许时,操作才会执行。只要有一项不允许,请求就会被拒绝,并连同原因一起记录。
角色与权限
| 查看者 | 编辑者 | 空间管理员 | |
|---|---|---|---|
| 查看记录 | ✓ | ✓ | ✓ |
| 新增、修改、调整数量 | ✕ | ✓ | ✓ |
| 创建数据表与字段(对话即可完成) | ✕ | ✕ | ✓ |
| 邀请成员加入空间 | ✕ | ✕ | ✓ |
| 创建与编辑文档 | ✕ | ✓ | ✓ |
| 发布文档模板 | ✕ | ✕ | ✓ |
| 重命名或归档数据表 | ✕ | ✕ | ✓ |
| 评论与提及 | ✕ | ✓ | ✓ |
| 从回收站恢复 | ✕ | ✓ | ✓ |
| 设置表格提醒 | ✕ | ✕ | ✓ |
| 审批空间内的 AI 请求 | ✕ | ✕ | ✓ |
查看者可以阅读评论;发表评论需要编辑权限。编辑者能否删除记录按空间设置。
工作区所有者与管理员可管理所有空间:包括创建或归档空间,以及决定编辑者是否有权删除空间内的记录。
哪台 AI 做了什么更改,一目了然
- AI 权限绝不超过对应成员
- AI 仅能访问其绑定成员所允许的空间与操作。只读成员的 AI 只能查看,无法修改。
- 杜绝静默覆盖
- 若两人同时编辑同一条记录,系统会提示后提交者先核对。每一次修改都会保留完整历史。
- 越权拦截同样有据可查
- 当 AI 尝试超出其权限的操作时,CoNode 会予以拦截并记录原因。
- 关键操作由人工审批确认
- 管理员可设置在 AI 执行删除、批量添加、创建文档或修改表格前必须获得审批。
- 操作失误随时可撤销
- 可将任意记录还原至历史版本,或从回收站中一键恢复。
一切皆有记录
- 记录的每个版本都会保留修改者、修改时间,以及来自网页端还是哪个 AI 连接。
- 活动日志列出整个工作区的变更:记录、表格和字段、成员和邀请、AI 连接和 AI 策略、文档和模板。
- 被拒绝的请求会连同原因一起记录,例如超出连接范围或被 AI 策略阻止。
- 已归档的空间和表格会从网页端和所有 AI 应用中消失,但其记录和历史会被保留。
您的数据
- 所有通信均使用 HTTPS。数据存储位置及处理方请参阅隐私政策。
- CoNode 不接收您与 AI 应用的对话,不出售数据、不投放广告,也不使用您的内容训练 AI 模型。
- 文件只对能读取其所在表格的人开放。提供给 AI 的链接 10 分钟内有效。
- 提及邮件只发送给能查看该记录的人,因此提及绝不会向无权查看的人泄露记录。
- 随时可将任意表格导出为 Excel 或 CSV。如果您要求删除账户或工作区,我们会在 30 天内完成删除。
登录
- 使用工作邮箱和密码登录,或使用 Google 或 GitHub 登录。
- 密码使用 PBKDF2 进行哈希处理,登录会话也仅以哈希形式存储。会话连续 14 天未使用即会失效。
- AI 应用通过 OAuth 连接。应用获得的是仅用于该连接的令牌,绝不会获得您的密码;断开连接后令牌即失效。