 CoNode
누가 무엇을 보고 바꾸는지, 그리고 그걸 아는 방법
웹이든 AI든 모든 요청은 그 사람의 역할과 AI 연결의 한도에 비춰 확인되고, 일어난 일은 기록됩니다.
요청마다 세 번 확인
- 사람의 역할. 공간마다 조회자, 편집자, 관리자. 워크스페이스 소유자와 관리자는 모든 공간을 관리합니다.
- AI 연결. 연결할 때 그 사람이 고른 공간, 작업, 만료일.
- 워크스페이스 AI 정책. 관리자가 모든 AI에 거는 한도. 어떤 작업에 사람의 승인이 필요한지도 여기서 정합니다.
셋 모두 허락해야 실행됩니다. 하나라도 막으면 요청은 거절되고, 거절도 이유와 함께 기록됩니다.
누가 무엇을 할 수 있나
| 보기 전용 | 편집자 | 공간 관리자 | |
|---|---|---|---|
| 조회 | ✓ | ✓ | ✓ |
| 추가·수정·수량 더하기 | ✕ | ✓ | ✓ |
| 표·항목 만들기 (말로도) | ✕ | ✕ | ✓ |
| 공간에 사람 초대 | ✕ | ✕ | ✓ |
| 문서 만들기·고치기 | ✕ | ✓ | ✓ |
| 문서 양식 게시 | ✕ | ✕ | ✓ |
| 테이블 이름 바꾸기·보관 | ✕ | ✕ | ✓ |
| 댓글·멘션 | ✕ | ✓ | ✓ |
| 휴지통에서 되살리기 | ✕ | ✓ | ✓ |
| 테이블 알림 설정 | ✕ | ✕ | ✓ |
| 공간의 AI 승인 요청 결정 | ✕ | ✕ | ✓ |
조회자는 댓글을 읽을 수 있고, 댓글을 남기려면 편집 권한이 필요합니다. 편집자가 레코드를 지울 수 있는지는 공간마다 정합니다.
워크스페이스 소유자·관리자는 모든 공간을 관리합니다. 공간을 만들거나 보관하고, 공간마다 편집자가 레코드를 삭제할 수 있는지 정합니다.
어떤 AI가 무엇을 바꿨는지 보입니다
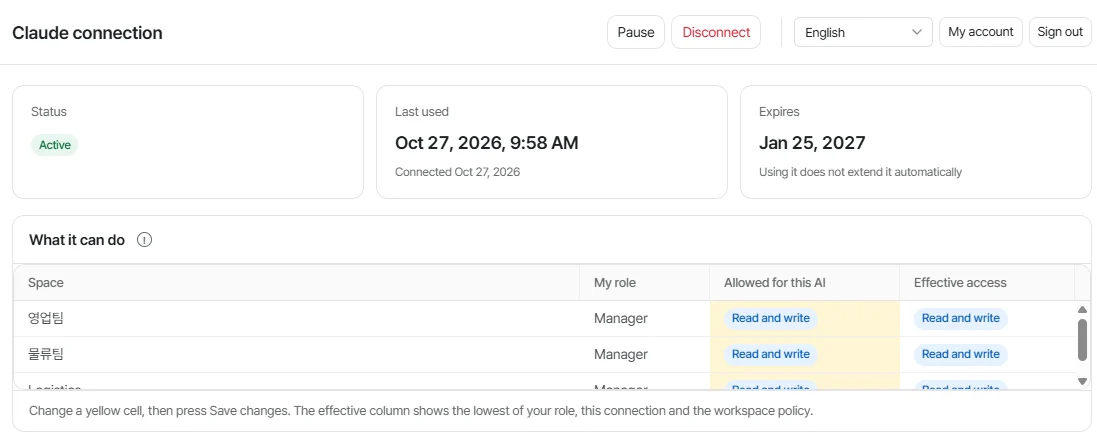
- AI는 그 사람보다 더 많이 할 수 없습니다
- 연결마다 주인이 허락한 공간과 작업만 할 수 있습니다. 조회자의 AI는 읽기만 합니다.
- 몰래 덮어쓰이지 않습니다
- 두 사람이 같은 레코드를 고치면 나중 사람에게 먼저 확인하게 합니다. 모든 변경은 이력으로 남습니다.
- 거절된 요청도 남습니다
- AI가 권한 밖의 일을 하려 하면 CoNode가 막고, 그 이유를 기록합니다.
- 중요한 작업은 사람이 승인합니다
- 관리자는 AI의 삭제·여러 줄 추가·문서 만들기·테이블 변경에 사람의 승인을 받도록 정할 수 있습니다.
- 실수는 되돌릴 수 있습니다
- 어떤 레코드든 예전 버전으로 되돌리거나 휴지통에서 되살릴 수 있습니다.
모든 것의 기록
- 레코드의 모든 버전에 누가, 언제, 웹에서인지 어느 AI 연결에서인지가 남습니다.
- 활동 기록에는 워크스페이스 전체의 변경이 남습니다. 레코드, 테이블과 필드, 구성원과 초대, AI 연결과 AI 정책, 문서와 양식.
- 거절된 요청도 연결 범위 밖, AI 정책에 막힘 같은 이유와 함께 기록됩니다.
- 보관한 공간과 테이블은 웹과 모든 AI 앱에서 사라지지만, 레코드와 이력은 남습니다.
데이터
- 모든 통신은 HTTPS입니다. 데이터가 어디에 저장되고 누가 처리하는지는 개인정보 처리방침에 적어 두었습니다.
- CoNode는 AI 앱과의 대화를 받지 않고, 데이터를 팔거나 광고를 보이지 않으며, 내용을 AI 학습에 쓰지 않습니다.
- 파일은 그 테이블을 읽을 수 있는 사람만 엽니다. AI에게 주는 링크는 10분 동안만 열립니다.
- 멘션 메일은 그 레코드를 볼 수 있는 사람에게만 갑니다. 멘션으로 레코드가 바깥 사람에게 알려지지 않습니다.
- 어떤 테이블이든 언제든 엑셀이나 CSV로 내보냅니다. 계정이나 워크스페이스 삭제를 요청하면 30일 안에 지웁니다.
로그인
- 회사 이메일과 비밀번호로, 또는 Google이나 GitHub로 로그인합니다.
- 비밀번호는 PBKDF2로 해시해 저장하고, 로그인 세션도 해시로만 저장합니다. 14일 동안 쓰지 않으면 세션이 끝납니다.
- AI 앱은 OAuth로 연결됩니다. 앱은 그 연결 하나에만 쓰는 토큰을 받고 비밀번호는 받지 않으며, 연결을 끊으면 토큰도 더는 쓸 수 없습니다.