 CoNode
誰が何を閲覧・変更できるか、そしてそれをどう確認できるか
WebからでもAIからでも、すべてのリクエストは本人のロールとAI連携の制限に照らしてチェックされ、その結果が記録されます。
すべてのリクエストに3つのチェック
- 本人のロール。スペースごとに閲覧者、編集者、管理者のいずれか。ワークスペースのオーナーと管理者はすべてのスペースを管理します。
- AI連携。本人が連携時に選んだスペース、操作、有効期限。
- ワークスペースのAIポリシー。管理者がすべてのAIに設定する制限。人の承認が必要な操作も含みます。
3つすべてが許可した場合にのみ操作が実行されます。1つでも許可しなければリクエストは拒否され、拒否は理由とともに記録されます。
権限とできること
| 閲覧者 | 編集者 | スペース管理者 | |
|---|---|---|---|
| レコードの閲覧 | ✓ | ✓ | ✓ |
| 追加・変更・数量の加減 | ✕ | ✓ | ✓ |
| テーブルや項目の作成(対話でも可能) | ✕ | ✕ | ✓ |
| スペースへのメンバー招待 | ✕ | ✕ | ✓ |
| 文書の作成・編集 | ✕ | ✓ | ✓ |
| 文書テンプレートの公開 | ✕ | ✕ | ✓ |
| テーブルの名前変更・アーカイブ | ✕ | ✕ | ✓ |
| コメントとメンション | ✕ | ✓ | ✓ |
| ゴミ箱から復元 | ✕ | ✓ | ✓ |
| テーブルのアラート設定 | ✕ | ✕ | ✓ |
| スペース内のAIリクエストを承認 | ✕ | ✕ | ✓ |
閲覧者はコメントを読めますが、コメントを残すには編集権限が必要です。編集者がレコードを削除できるかどうかはスペースごとに設定します。
ワークスペースのオーナーおよび管理者はすべてのスペースを管理できます。スペースの作成やアーカイブ、スペース内で編集者がレコードを削除できるかの権限設定が可能です。
どのAIが何を変更したか、すべて可視化
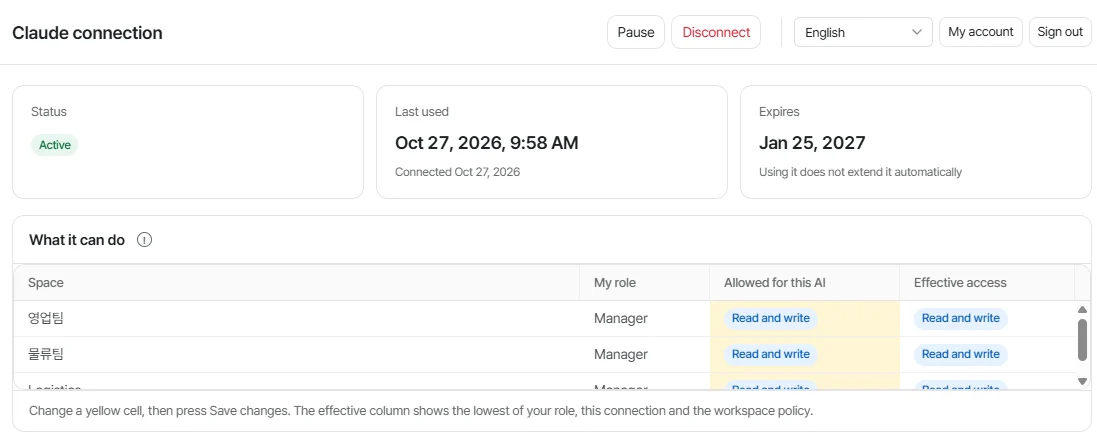
- ユーザー以上の権限をAIが持つことはありません
- 連携されたAIは、所有者が許可したスペースと操作のみを実行できます。閲覧権限のユーザーのAIは閲覧のみ可能です。
- 勝手に上書きされることはありません
- 2人が同じレコードを編集した場合、後から変更しようとした側に確認が求められます。すべての変更履歴は保存されます。
- 拒否された操作も記録
- AIが権限外の操作を試みた場合、CoNodeがブロックし、その理由を記録します。
- 重要な操作には人の承認が必要
- 管理者は、AIによる削除、大量の行追加、ドキュメント作成、テーブル変更に人の承認を必須に設定できます。
- どんなミスでも元に戻せる
- レコードを過去のバージョンに戻したり、ゴミ箱から復元したりできます。
すべてを記録
- レコードの各バージョンには、誰が、いつ変更したか、そしてWebからか、どのAI連携からかが残ります。
- アクティビティログには、ワークスペース全体の変更が一覧表示されます:レコード、テーブルと項目、メンバーと招待、AI連携とAIポリシー、文書とテンプレート。
- 拒否されたリクエストは、連携の範囲外、AIポリシーによるブロックなどの理由とともに記録されます。
- アーカイブしたスペースやテーブルはWebとすべてのAIアプリから見えなくなりますが、レコードと履歴は保持されます。
お客様のデータ
- すべての通信にHTTPSを使用します。データの保存場所と処理者はプライバシーポリシーに記載しています。
- CoNodeはAIアプリとの会話を受け取らず、データの販売や広告表示を行わず、お客様のコンテンツをAIモデルの学習に使用しません。
- ファイルは、そのテーブルを閲覧できる人にだけ開きます。AIに渡すリンクは10分間有効です。
- メンションのメールはそのレコードを閲覧できる人にだけ送られるため、メンションによって権限のない人にレコードが見えることはありません。
- どのテーブルもいつでもExcelやCSVでエクスポートできます。アカウントやワークスペースの削除をご依頼いただいた場合、30日以内に削除します。
サインイン
- 業務用メールアドレスとパスワード、またはGoogleやGitHubでサインインします。
- パスワードはPBKDF2でハッシュ化され、サインインセッションもハッシュとしてのみ保存されます。14日間使用されないとセッションは終了します。
- AIアプリはOAuthで連携します。アプリが受け取るのはその連携専用のトークンで、パスワードは渡されません。連携を解除するとトークンは無効になります。